Навлизането на генеративния изкуствен интелект промени правилата в киберсигурността, давайки в ръцете на хакерите инструменти за много по-мащабни и сложни атаки. Сектори, които управляват огромни масиви от чувствителна информация – като застрахователни дружества, болници и банки, се превръщат в основни мишени. За да защитят своите данни, компаниите вече не могат да разчитат на традиционни методи; срещу заплахите, водени от алгоритми, трябва да се изправи защита, задвижвана от същата технология.
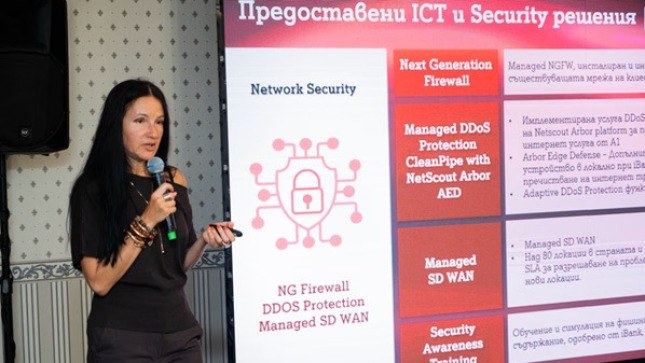
Как изкуственият интелект променя киберзаплахите, кои компании са най-уязвими, защо 70% от пробивите се дължат на човешка грешка и какъв трябва да бъде подходът към киберсигурността днес и в бъдеще – тези и други въпроси коментира Мария Мънзова, мениджър „ICT и фиксирани услуги за корпоративни клиенти“ в А1, в рамките на медийното събитие A1 Tech Trip.
Как се променя киберсигурността?
„Киберсигурността се променя сериозно в последните години със нарастващото навлизане на изкуствения интелект и сериозното му използване от страна на хакерите. С AI те успяват да осъществяват много по-мащабни и по-комплексни атаки, а често пъти дори многовекторни. Това означава, че при една и съща атака се използват едновременно няколко метода, така че дори единият да не успее, защото клиентът си е внедрил решение за киберсигурност за покриване на този вектор, то с другите методи атакуващият да успее да проникне в системата на клиента. Това е сред ключовите фактори, които влияят върху киберсигурността. Друг фактор е войната в Украйна и цялостната геополитическа обстановка, които също имат своите отражения. Наблюдават се различни хибридни атаки, дори на правителствено ниво, към критична инфраструктура в различните държави. Това са двата основни фактора, които влияят на киберсигурността.“
Какви нови възможности дава AI на компаниите?
„Атакуващите използват генеративен изкуствен интелект, за да могат да осъществяват по-мащабни атаки. Например, при фишинг атаки с AI те могат да създадат скрипт, в който лесно да променят имената на адресатите, самите имейл адреси, към които се изпраща фишинг атаката, дори части от текста, които да наподобяват напълно легитимни съобщения. По този начин едновременно могат да стартират фишинг атаки към различни „жертви“ в интернет. Съответно и успеваемостта на атакуващите се повишава. Друг вариант за използване на AI от злонамерени лица са DDoS атаките, при които се използват бот мрежи, което допреди няколко години беше по-сложно да се организира. Нужно беше хакерът да пише код, за да може да подчини множество устройства в интернет. Сега вече това не е необходимо, а дори хора със сравнително малък опит, без да пишат код, чрез използване на AI с такава функционалност, много бързо биха могли да създадат огромна ботнет мрежа, която да направи много по-мащабна атака към инфраструктурата на компаниите. Това са основните варианти за използване на изкуствен интелект от хакерите.“
„От друга страна, самите организации трябва да внедрят в своята среда решения, базирани на AI, за да могат да неутрализират AI базирани атаки.“
„Пример за такова решение, което А1 предлага на корпоративните клиенти, е т. нар. Endpoint Protection с Endpoint detection and response (EDR). Това е новият интелигентен вариант на антивирусните програми, при който не само се идентифицира наличието на зловреден софтуер в съответното устройство или в част от мрежата, но освен това в самото решение има зададен начин на отговор към вече установената атака, за да може тя да бъде спряна на нивото на това устройство и да не се разпространява по мрежата. Обикновено тези решения работят на глобална софтуерна платформа на производителя на решението, която е облачно базирана и има възможност да анализира огромно количество данни: различни логове и начина на поведение на потребителите. Това обхваща включително дали днес съм влязъл както обикновено между 9 и 9.30 часа в устройството и съм си въвел нормално username и парола, или към 10 часа опитвам 10 пъти да вляза с чужди credentials. Тоест, самото решение има внедрена AI функционалност, за да може да анализира това поведение и голямо количество събрани данни от влизания в различните системи на отделните потребители, така че да може да извлече от тях аномалии и да идентифицира атака.“
Колко и как се увеличават атаките?
„Видях от презентацията Ви, че се извършват успешно над 2200 кибератаки на ден в световен мащаб. Това много ли е в сравнение с предишни години?“
„Драстично се увеличават атаките всяка година заради геополитически фактори и поради това, че кибепрестъпността вече се превърнала в сериозен бизнес.“
Кои бизнеси са най-уязвими?
„В България има бизнеси, които са много добре подготвени, но те са сравнително малко. По-голямата част от компаниите вече осъзнават, че имат нужда от внедряване на такъв тип решения, но трябва да предвидят бюджет и да придобият специализирани компетенции. Така че все още има компании, които едва след като станаха обект на кибератака, решават, че ще внедрят някакво решение в инфраструктурата си.“
„Най-интересни за хакерите са компании, които притежават голямо количество данни, като банки и застрахователи. Друг тип организации са болници, тъй като там има медицински данни. Държавните институции също са съществена цел за кибератакуващите.“
Как трябва да се промени подходът към киберсигурността?
„Подходът на компаниите трябва да е комплексен, да не е „на парче“. Необходима е добре обмислена и целенасочена стратегия. Когато не разполагат с необходимите компетенции, каквато често е ситуацията при по-малките бизнеси, които не разполагат със специалисти, които могат да вземат решения какво да бъде внедрено, има технологични компании, които могат да предоставят киберзащита „като услуга“. А1 е сред тях, предоставяме ноу-хау на клиентите и можем да бъдем техни консултанти, за да могат да преценят какви решения да внедрят, така че да бъдат защитени от възможно най-много вектори на атака. Но подходът трябва да е комплексен.“
Как да се предпазим като потребители?
„Трябва да сме много внимателни с паролите. Оказва се, че около 70% от атаките към големите компании са в резултат на човешка грешка. Съответно обучението на служителите в компаниите по отношение на това какво трябва да е поведението им в различни ситуации, които могат да представляват потенциална атака, е много важно. По отношение на личния ни живот трябва да внимаваме в какви системи влизаме. Паролите ни също трябва да са много сериозни. Освен това не бива да не влизаме на 4-5 места с една и съща парола и съответно е важно да бъдем бдителни към всяка ситуация, която ни изглежда подозрителна.“
Как изглежда бъдещето на киберсигурността?
„Една от тенденциите е, че интелигентността на AI се развива много по-бързо от нашата възможност да му противодействаме като човечество. Затова трябва да се вложат много сериозни усилия, за да можем да контролираме изкуствения интелект в момента и в бъдеще.“
Интервюто е проведено в рамките на медийното събитие A1 Tech Trip.