Смяната на паролата отдавна е първата реакция, когато разберем, че някой е получил достъп до профила ни. При ново поколение фишинг атаки обаче дори това може да не е достатъчно.
Microsoft съобщи, че е разбила инфраструктурата на EvilTokens – бързо разраснала се киберпрестъпна платформа, която само за няколко месеца е свързана с компрометирането на над 12 000 имейл пощенски кутии в повече от 10 000 организации по света. Услугата се появява едва през февруари 2026 г., но успява да превърне една сравнително сложна измама в почти готов продукт, който се продава срещу абонамент.
Най-тревожната част обаче не е самият фишинг. EvilTokens използва изкуствен интелект, след като престъпниците вече са проникнали в чуждата поща. AI анализира хиляди съобщения, открива кои хора одобряват плащания, кои доставчици чакат пари, къде има неплатени фактури и на кого служителите имат доверие. След това може да препоръча кой човек да бъде имитиран и какъв тип измама има най-голям шанс да успее.
AI не просто пише измамните писма – той избира жертвата
Доскоро една от най-трудоемките части на т.нар. Business Email Compromise атаки беше човешката работа след самия пробив. Престъпник трябва да прегледа кореспонденцията, да разбере структурата на компанията, да идентифицира счетоводството, директорите, доставчиците и предстоящите плащания.
EvilTokens автоматизира именно това. Според Microsoft платформата може да обобщава и превежда електронни писма, да открива финансови разговори, да картографира организационните роли и да идентифицира отношенията на доверие между хората. Сред предварително подготвените заявки има такива за намиране на разговори за банкови преводи, откриване на хората, които контролират парите, търсене на фактури и определяне на най-подходящия човек, чиято самоличност да бъде използвана при измамата.
Така изкуственият интелект вече не се използва просто за написването на убедително фалшиво съобщение. Той помага да бъде взето много по-важното решение – кого да атакуват, на кого да се представят и как най-лесно да превърнат достъпа до една поща в пари.
При отделни наблюдавани атаки престъпниците са търсили конкретно банкови преводи, чакащи фактури и кореспонденция между ръководители. Microsoft посочва, че особено ценни са били акаунтите на хора с финансови, административни и управленски функции.
Паролата може изобщо да не бъде открадната
Точно тук EvilTokens става особено интересен. При използвания метод нападателят не е задължително да научи паролата на жертвата. Вместо това се злоупотребява с напълно легитимен механизъм за удостоверяване, известен като device code authentication.
Той е създаден за устройства, при които нормалното въвеждане на парола е неудобно – например телевизори, принтери, конферентни системи или някои Teams устройства. На потребителя се показва кратък код, който той въвежда през браузъра на друго устройство, след което потвърждава достъпа.
EvilTokens обръща този процес срещу самия потребител. Жертвата получава убедително съобщение – например за изтичаща парола, документ за подписване, фактура или споделен файл. След отварянето му тя може да бъде насочена към истинската страница за вход на Microsoft, а кодът дори автоматично да бъде поставен в clipboard-а.
Ако човекът вече е вписан в акаунта си, понякога е достатъчно просто да постави кода и да потвърди заявката. Така той всъщност удостоверява сесията на нападателя. Ако не е вписан, може да премине през нормалните стъпки с парола и многофакторна автентикация – но отново да разреши чуждия достъп.
Тоест потребителят може да въведе паролата си единствено в официалния сайт на Microsoft и въпреки това да бъде компрометиран.
Защо смяната на паролата може да не помогне
След успешното удостоверяване нападателите получават authentication tokens – цифровите „пропуски“, които доказват пред услугата, че дадена сесия вече е удостоверена. Именно затова традиционният съвет „веднага сменете паролата“ невинаги решава проблема.
Microsoft предупреждава, че достъпът може да остане активен и след смяна на паролата, ако свързаните сесии и токени не бъдат прекратени. В наблюдавани случаи престъпниците са регистрирали ново устройство само около 10 минути след първоначалния пробив, за да получат по-дълготраен достъп.
Нападателите могат също да създадат скрити правила в пощенската кутия, чрез които определени писма да бъдат премествани или скривани. Така собственикът на акаунта може дори да не види кореспонденцията между престъпника и неговите колеги или партньори.
Това е една от причините Microsoft да препоръчва при съмнение за подобен пробив не само да бъде сменена паролата, а да бъдат прекратени активните сесии, анулирани токените и проверени регистрираните устройства и правилата в пощата. За организациите компанията препоръчва device code authentication да бъде блокиран, когато не е необходим.
44 различни примамки и готов магазин за киберпрестъпници
EvilTokens практически е превърнал сложната атака в услуга. Платформата предлага 44 различни теми за фишинг съобщения и фалшиви страници – от известия за изтичащи пароли и услуги за електронно подписване до фактури, предложения за партньорство и споделени документи.
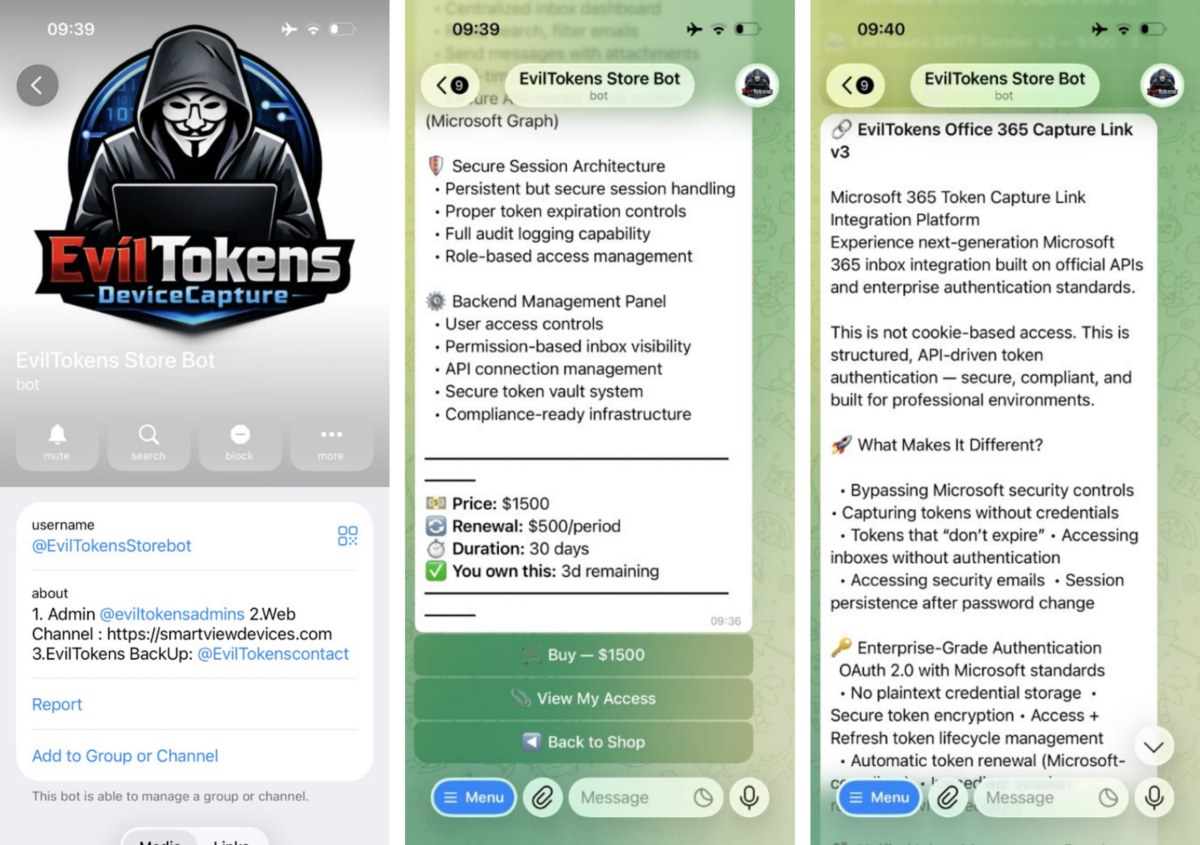
И всичко това има бизнес модел. Достъпът до EvilTokens се е продавал през Telegram срещу 1500 долара първоначална такса и 500 долара месечен абонамент. Срещу тези пари клиентът получава панел за управление, готови шаблони, инфраструктура за фишинг, инструменти за обработване на откраднатите токени и AI асистент. Някои допълнителни инструменти се продават отделно.
Разследващите са открили и още един любопитен детайл – значителна част от самата платформа изглежда е била разработена чрез т.нар. vibe coding, при което AI помага за генерирането на програмния код.
Така изкуственият интелект участва практически и от двете страни на продукта – първо помага той да бъде създаден, а след това анализира откраднатите пощи и помага на клиентите му да извършват измами.
Microsoft конфискува 50 сайта, още над 150 домейна са спрени
Microsoft Digital Crimes Unit, Health-ISAC и редица партньори предприемат координирана операция срещу платформата след разрешение от федерален съд във Вирджиния. В резултат са иззети 50 сайта, използвани за EvilTokens, а над 150 други домейна, свързани с инфраструктурата, са спрени. В операцията участват още Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, Shadowserver Foundation и TRM Labs.
Британската Metropolitan Police е арестувала на 11 септември двама мъже на 32 и 38 години във връзка с предполагаемото управление на услугата. Иззети са цифрови устройства, а двамата впоследствие са освободени под гаранция, докато разследването продължава. Според Microsoft това е първата операция на Digital Crimes Unit срещу цялостна киберпрестъпна услуга, изградена около AI.
Това вероятно е само началото
Самата EvilTokens инфраструктура вече е сериозно нарушена, но по-големият проблем не изчезва с един сайт. Допреди няколко години превръщането на открадната поща в успешна финансова измама изискваше време, опит и сравнително добра представа как функционират компаниите. Изкуственият интелект започва да сваля именно тази бариера.
Една компрометирана поща вече може да бъде анализирана за минути. AI може да намери фактурите, да разбере кой подписва плащанията, да открие доверен доставчик, да възпроизведе стила му на писане и да предложи подходящ момент за измама.
Това променя и най-важното правило за защита. Ако получите необичайно искане за смяна на банкова сметка, спешен превод, нова фактура или плащане към различен IBAN, не е достатъчно писмото да идва от истинския адрес на човек, когото познавате. Именно този акаунт може вече да е под контрола на нападателя.
Microsoft препоръчва подобни финансови промени да се потвърждават по независим втори канал – например чрез телефонно обаждане на вече известен номер, а не чрез контактите, посочени в съмнителното съобщение.
EvilTokens показва накъде се движи следващото поколение онлайн измами. Престъпниците вече не използват AI само за по-грамотно написани фишинг писма. Те му дават достъп до чуждата кореспонденция и го карат сам да открие къде са парите и кой е най-лесният път до тях.
Добави Kaldata в предпочитани източници в Google
Коментирайте статията в нашите Форуми!