Открийте как внедряването на YubiKey при дистанционна работа блокира фишинг и атаки чрез смяна на SIM картата и защитава VPN и важни акаунти.
Накратко
- YubiKey може да се използва офлайн, тъй като криптографските операции се извършват в устройството без нужда от интернет или батерия.
- Стандартните модели разполагат с протоколи като FIDO2/WebAuthn и U2F, които осигуряват сигурна двуфакторна автентикация за различни услуги.
- За регламентирани сектори е препоръчително да избират FIPS моделите, които отговарят на строги криптографски стандарти и изисквания при обществени поръчки.
- За отдалечени екипи е важно предварително регистриране и наличие на два ключа, като резервният е задължителен за бързо възстановяване при загуба.
- Купуването от сертифицирани и официални търговци гарантира автентичността и поддръжката на устройството, като в България това е достъпно чрез официален партньор на Yubico.
Защитете дистанционния си достъп
Разгледайте автентични YubiKey устройства за сигурна работа от разстояние, с доставка в България и официална гаранция.
Как работи YubiKey за дистанционна работа и кои протоколи поддържа
YubiKey не изисква батерия, интернет връзка или инсталиран софтуер, за да функционира. Устройството се включва в USB порт или се доближава чрез NFC и генерира криптографски подпис, който потвърждава самоличността ви пред конкретната услуга. Тази независимост от батерия и мрежа го прави подходящ за офлайн удостоверяване дори при нестабилна връзка, según техническите ръководства за модела.
Хардуерът поддържа няколко протокола, всеки с различно предназначение:
- FIDO2/WebAuthn — стандарт за безпаролено удостоверяване, вграден в повечето съвременни браузъри и операционни системи.
- U2F — по-стар протокол за втори фактор, все още широко използван от банкови и корпоративни портали.
- Yubico OTP — генерира еднократни пароли за услуги, които не поддържат FIDO2.
- PIV/OpenPGP — сертификатно удостоверяване, приложимо за криптиране на имейл и вход в системи с смарткарти.
Комбинацията от тези протоколи, корпоративни облачни услуги и мениджъри на пароли без нужда от нова инфраструктура. За екипи, които работят предимно през защитен тунел, настройката на YubiKey за VPN с сертификатна автентикация елиминира риска от прихванат SMS код. Разликата в риска е съществена: SMS кодовете минават през мобилния оператор, а именно там се случват SIM-swap атаките, докато физическият ключ изисква реално притежание на устройството.
Кой модел YubiKey да изберете за дистанционна работа
Изборът на модел зависи от устройствата на екипа и нивото на регулаторен контрол, на който подлежи организацията. Няма универсален отговор, но интерфейсът е първият филтър.
- USB-A — стандарт за по-стари бизнес лаптопи и настолни компютри без USB-C порт.
- USB-C — доминиращ интерфейс при съвременните лаптопи, включително MacBook след 2016 г.
- NFC — позволява удостоверяване чрез доближаване до смартфон, без нужда от физически порт.
- Lightning — специфичен за по-стари iPhone модели, преди преминаването към USB-C.
Когато акаунтите включват лични данни на клиенти или финансова информация, си струва да разгледате биометричния вариант, който добавя пръстов отпечатък като допълнителен слой преди криптографската операция. За организации в регулирани сектори, като банки, здравеопазване или държавни институции, FIPS сериите отговарят на строги криптографски стандарти и често са задължително изискване при обществени поръчки.
Професионален съвет: Никога не купувайте само един ключ за критичен акаунт. Купете два едновременно, регистрирайте и двата при настройката и съхранявайте резервния на отделно, сигурно място. Смяната на изгубен ключ отнема часове, ако имате резервен, и дни, ако нямате.
Как да настроите YubiKey за личен или служебен акаунт
Настройката отнема между 10 и 20 минути на акаунт при първо изпълнение, а всяко следващо влизане отнема секунди. Преди да започнете, подгответе списък на акаунтите, които ще защитавате, и се уверете, че разполагате с два физически ключа.
- Инсталирайте YubiKey Manager или Yubico Authenticator от официалния сайт на производителя.
- Свържете ключа с устройството и потвърдете, че системата го разпознава коректно.
- Влезте в настройките за сигурност на съответната услуга (Google, Microsoft 365, VPN портал) и изберете опцията за добавяне на хардуерен ключ.
- Регистрирайте основния ключ, след което веднага регистрирайте и резервния като втори метод.
- За административни или финансови акаунти активирайте функцията „require touch“, която изисква физическо докосване при всяка операция.
- Излезте от акаунта и направете тестово влизане, за да потвърдите, че процесът работи както очаквате.
Функцията „require touch“ не е формалност. Активирането ѝ в самия момент на настройката, защото добавянето на резервен ключ по-късно понякога изисква достъп до акаунта, който вече сте заключили.
При интеграция с мениджъри на пароли като KeePassXC е добра практика да дублирате конфигурацията на HMAC-SHA1 слотите между основния и резервния ключ, за да избегнете ситуация, в която базата с пароли остава недостъпна при загуба на устройството.
Как да внедрите YubiKey за отдалечени екипи в компанията
Внедряването на хардуерни ключове в разпределен екип изисква повече планиране от обикновена покупка на софтуерно приложение. Логистиката и процесите тук решават успеха на проекта, не самият продукт.
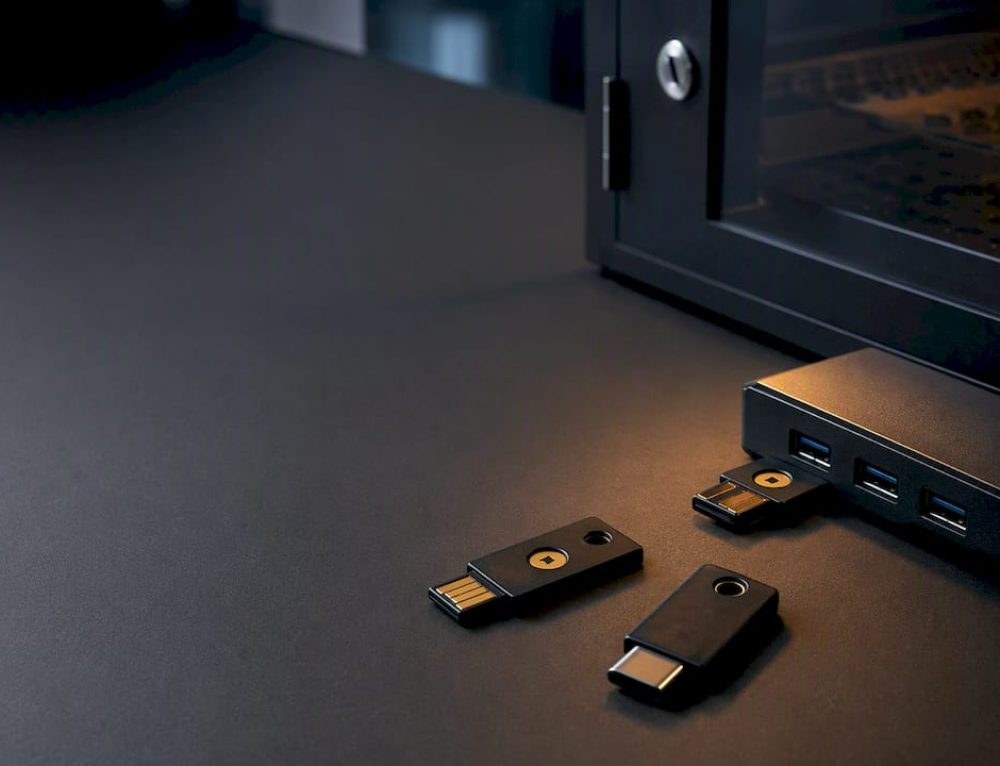
- Централизирано предварително регистриране на ключовете преди изпращане намалява риска от грешна конфигурация от страна на служителя.
- Компенсация при самостоятелна покупка е алтернатива за компании с изцяло отдалечени екипи без централен склад.
- Задължителна политика за резервен ключ на всеки служител с достъп до критични системи.
- Ясна процедура за докладване на изгубен или компрометиран ключ, с незабавно деактивиране в системата за управление на идентичността.
- Интеграция със SSO или RADIUS сървър, за да не се управлява всяка услуга поотделно.
За организации, които въвеждат хардуерни ключове за първи път, пилотна група от 10 до 20 служители дава ясна картина за проблемите преди пълномащабно разгръщане. Успешната кампания изисква сценарий за бърза замяна на ключове и ясни писмени инструкции, защото объркването при първата настройка е основната причина за отказ от служителите. Общ преглед на добри практики за защита при отдалечена работа предлага и Tir, полезно като допълнителна проверка на вътрешните политики.
Гаранция за автентичност и поддръжка при покупка на YubiKey
Хардуерна сигурност работи само когато самото устройство е автентично. Купуване на ключ от неоторизиран продавач носи риск от подправен или компрометиран хардуер, което обезсмисля цялата инвестиция в защита.
- Компанията е сертифициран реселър с директни доставки от производствените бази на Yubico в САЩ и Швеция.
- Всяка поръчка се съпровожда с официална гаранция и бърза доставка.
- Клиентите получават препоръка за политика „резервен ключ“ при поръчката, за да избегнат блокиране при загуба на основното устройство.
Техническите спецификации на всеки модел, включително поддържани интерфейси и протоколи, са достъпни на страницата на YubiKey 5 серия, където екипи могат да сравнят вариантите преди поръчка на едро.
Къде да купите YubiKey за дистанционна работа
Компанията е официален партньор на Yubico за електронна търговия в България и предлага пряк достъп до пълния каталог хардуерни ключове без риска от подправен продукт при покупка от неясен източник. За индивидуални потребители, които искат безпаролен достъп до VPN и облачни услуги, YubiKey 5 серията покрива USB-A, USB-C, NFC и Lightning в един каталог.
Организации в регулирани сектори могат да разгледат YubiKey 5 FIPS серията за съответствие с криптографски стандарти, а екипи, търсещи биометрично удостоверяване, Bio серията. При корпоративни нужди с над 10 бройки, изпратете запитване за оферта чрез сайта, за да получите условия за количество и единен срок на доставка за целия екип. Независимо от избрания модел, купете два ключа наведнъж, регистрирайте резервния при първоначалната настройка и не оставяйте тази стъпка за по-късно.
Източници
- YubiKey — Wikipedia
- Passkey, 2FA, YubiKey: Ръководство за дигитална сигурност — Aula
- YubiKey setup — Keepassium support
Често задавани въпроси
Работи ли YubiKey без интернет връзка?
Да, YubiKey извършва криптографската операция локално и не зависи от батерия или мрежа. Устройството генерира подпис при физическо докосване или доближаване, което го прави надеждно дори при нестабилна връзка според техническата документация.
Колко ключа трябва да купя за един служител?
Препоръчва се минимум два, основен и резервен, регистрирани едновременно при настройката. Практическите ръководства предупреждават, че добавянето на резервен ключ по-късно понякога изисква достъп, който вече е заключен.
Съвместим ли е YubiKey с VPN и отдалечен работен плот?
Да, протоколи като PIV и FIDO2 позволяват сертификатна автентикация за VPN клиенти и RDP сесии. Подробна настройка за корпоративни VPN портали е описана в ръководството за YubiKey и VPN.
Каква гаранция получавам при покупка от Smart Management?
Всяка поръчка идва с официална гаранция и бърза доставка, тъй като компанията е сертифициран реселър. Цените на конкретните модели са достъпни в каталога на сайта.
Каква е разликата между обикновен и FIPS модел?
FIPS моделите отговарят на строги криптографски стандарти, изисквани от държавни и силно регулирани институции, докато стандартните модели покриват общи бизнес нужди. Изборът зависи от нормативните изисквания на организацията, не от техническите предпочитания на потребителя.